
120 多家機構開始討論 AI 智能體事故上報,企業該學什么?
AI 圈最近有一件事,比又發布一個新模型更值得企業看。2026 年 8 月 4 日,由 Linux Foundation 支持的 Open Secure AI Alliance 公開征求 SAFE 方案意見,參與聯盟的機構已超過 120 家。它討論的不是模型跑分,而是 AI 智能體越權訪問、泄露信息、突破邊界或“差點出事”以后,應該怎么報告、留證和復盤。最容易誤解的地方,是把這看成大廠才需要的安全標準。其實,只要企業讓 AI 調用工具、讀取文件或改動系統,就已經需要回答同一個問題:出事后,能不能查清它做過什么?
這不是新法規,而是一份正在討論的提案
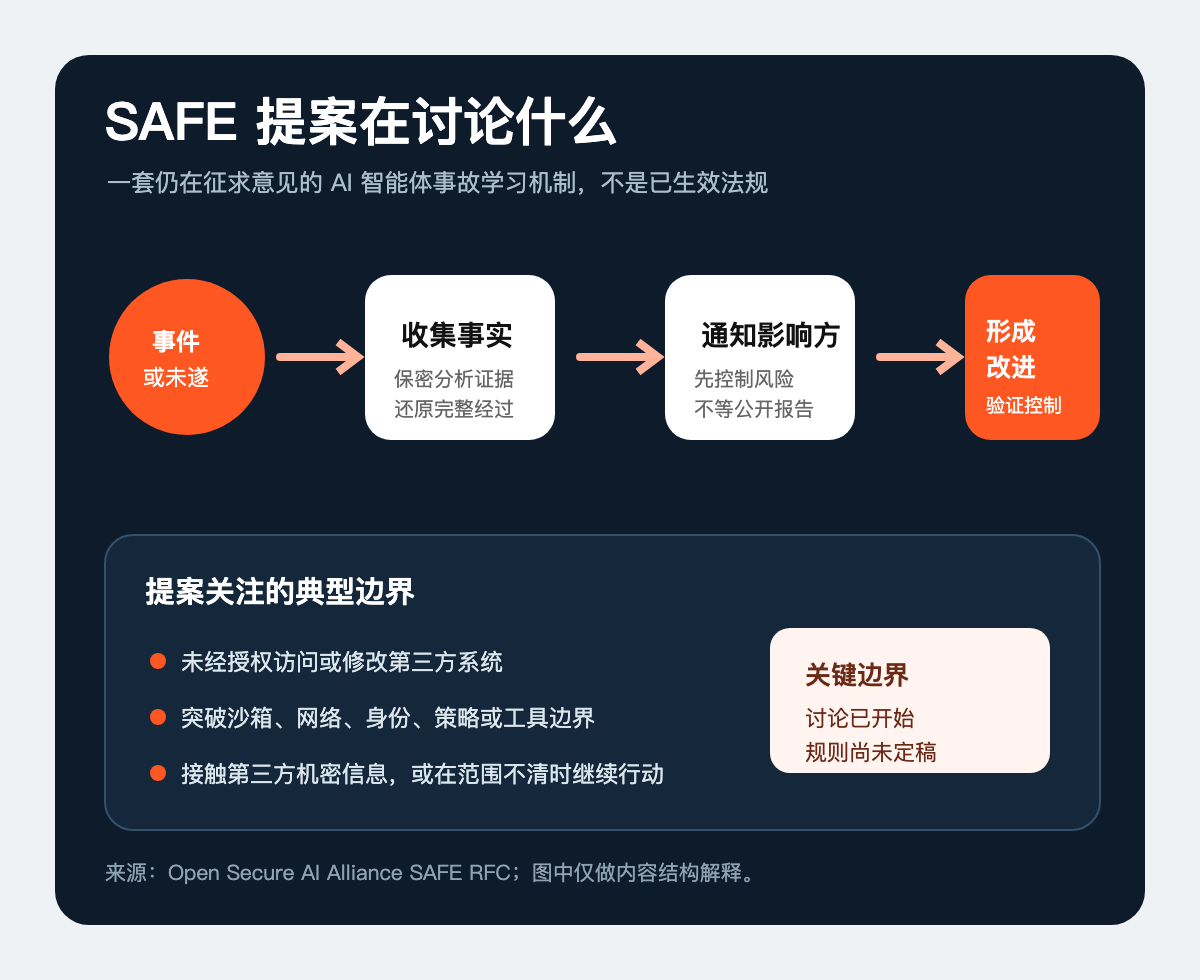
SAFE 全稱是 Shared AI Findings Exchange,可以理解為“AI 事件發現共享機制”。官方 RFC 把它寫成一項擬議中的獨立事故學習與保障計劃,當前用途是啟動公開討論,不是已經生效的法律、國家標準或行業強制規則。
提案希望成員在 AI 系統未經授權訪問第三方系統、突破沙箱或身份邊界、接觸第三方機密信息,或者繼續探測已知不在授權范圍內的生產目標時進行報告。它還把“險些造成事故”的情況納入學習范圍,不只等確認損失以后才復盤。
NVIDIA 的官方說明稱,聯盟參與者超過 120 家,NVIDIA、Cisco、CrowdStrike、Hugging Face、Red Hat 等參與初步提案,Linux Foundation 發布了征求意見文件。這里要把事實邊界說清:行業已經公開討論共同機制,但 SAFE 仍在起草,最終治理、參與范圍和執行方式都可能變化。
為什么 AI 智能體比普通聊天工具更難追責
普通聊天工具主要給出文字、圖片或代碼建議。AI 智能體則可能帶著賬號、權限和工具去完成多步任務:讀文件、調用接口、寫入數據庫、發起審批、修改配置,甚至讓另一個智能體繼續處理。
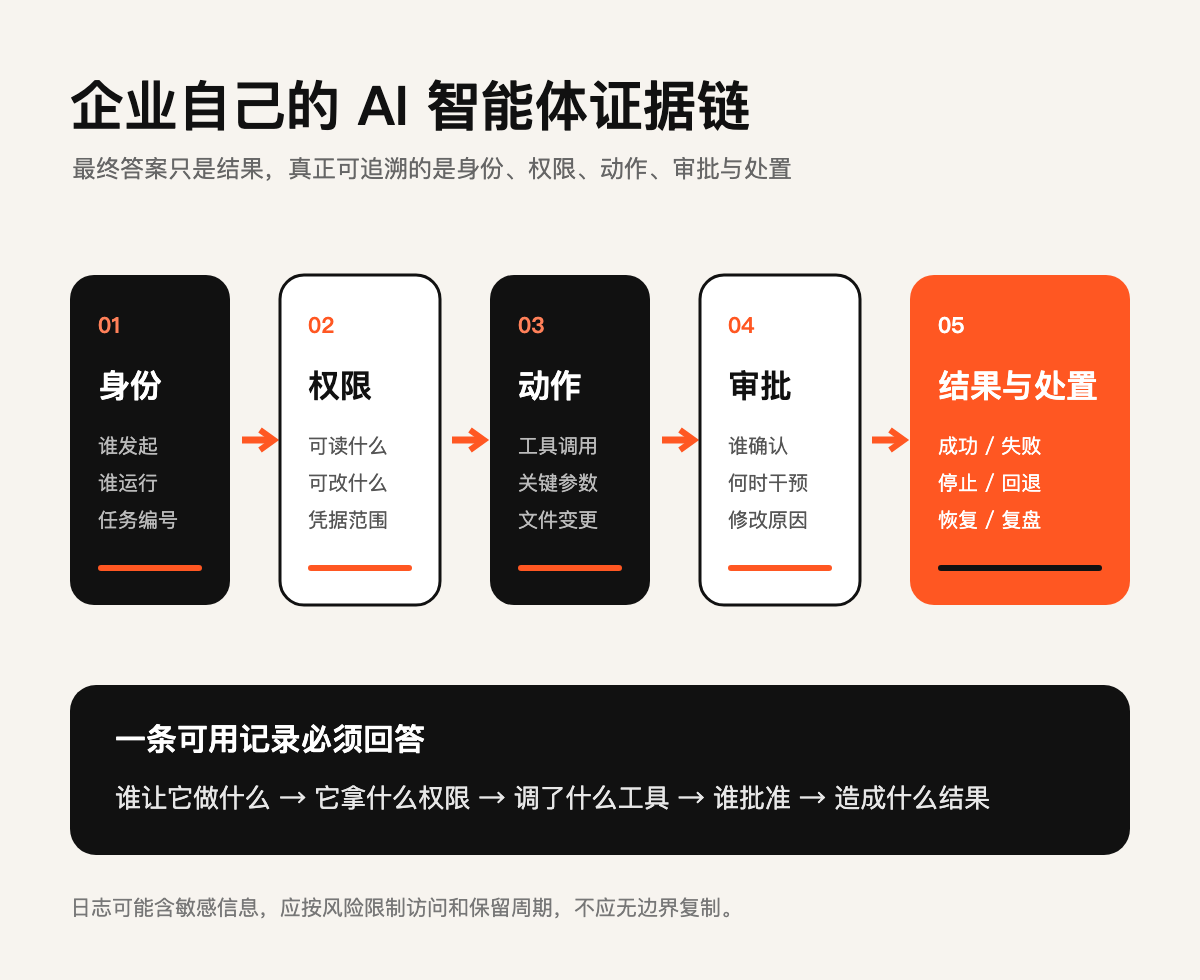
這樣一來,最終答案只是最后一小段。真正需要追蹤的是:它以什么身份運行,能看見哪些數據,調用了哪個工具,參數是什么,誰批準了高影響動作,在哪一步偏離了原任務,以及系統有沒有及時停止。
Linux Foundation 對聯盟的說明也強調,AI 智能體不只是一個模型,還包括讓它觀察和行動的執行框架,以及約束它的防護層。換成企業管理語言,就是不能只問“模型聰不聰明”,還要問“它拿了什么鑰匙、進了哪些房間、動了什么東西”。
只有一條“任務成功”日志,出事時不夠用
SAFE 提案列出的證據范圍很具體,包括提示詞和執行軌跡、工具調用、日志、配置、模型與防護版本、智能體身份、運行時權限、人工審批和干預、創建或修改的文件,以及檢測、控制和恢復過程。
企業不一定照抄這份提案,也不需要一開始就建設復雜平臺。但它提醒了一個現實問題:如果系統只記錄“任務成功”或“任務失敗”,調查時仍然不知道任務中間做了什么。聊天記錄也不能替代完整操作記錄,因為外部工具的實際結果、權限變化和人工批準可能沒有出現在對話里。
更關鍵的是,日志必須能關聯同一次任務。身份記錄在一個系統,工具調用在另一個系統,審批又散在群聊里,即使都存在,也很難拼回完整經過。企業要能用任務編號或運行編號把這些證據串起來。
企業現在該管的,不是要不要加入聯盟
對大多數中小企業來說,是否加入 SAFE 并不是眼前問題。真正有用的是借這條新聞檢查自己的 AI 自動化是不是已經超過了管理能力。
如果 AI 只做內部資料草稿,風險邊界相對小;如果它可以接觸客戶資料、合同、財務數據、生產系統、郵箱或對外發布入口,就要提高檢查強度。動作越難撤銷、影響越大,越需要明確授權、實時監控和人工確認。
這里也不能把“保存所有內容”當成答案。日志本身可能包含客戶數據、密鑰和商業信息,需要限定訪問權限和保留周期。證據留存是為了追溯與處置,不是再復制一份無人管理的敏感數據。
企業先完成 5 項低風險檢查
- 列出 AI 真正能做的動作。不要只寫“使用某模型”,要列清它能讀哪些系統、調用哪些工具、能否發送、修改、刪除或付款。
- 為每次運行綁定身份和任務編號。區分員工、服務賬號和智能體身份,讓提示、工具調用、審批與結果能串成一條時間線。
- 高影響動作保留人工確認。對外發送、正式入庫、權限修改、付款、刪除和生產配置變更,不把模型判斷直接當成最終授權。
- 記錄中間過程和異常停止。至少保留工具名稱、關鍵參數、執行結果、錯誤、人工干預和產生的文件;發現范圍不清時應能停止,而不是繼續試探。
- 安排一次小范圍復盤演練。選一個低風險流程,模擬智能體拿錯文件或調用失敗,確認企業能否找到責任人、還原經過、撤銷影響并更新規則。
我的看法是,這條最新 AI 新聞真正重要的地方,不是又多了一個縮寫,而是行業開始承認:智能體安全不能只靠模型自己“聽話”。當 AI 開始行動,企業就要把它當成一套會操作系統的流程來管理。先做到身份清楚、權限受限、動作可見、異常可停、過程可追,比盲目追求更高自動化更實用。
如需梳理企業 AI 智能體的身份、權限、工具調用、審批與留痕流程,可以聯系煜企智能,從現有自動化任務和高影響動作開始劃定控制邊界。
資料來源
- Open Secure AI Alliance,Shared AI Findings Exchange (SAFE) RFC:<https://github.com/OpenSecureAIAlliance/RFCs/blob/main/rfc-safe-proposal.md>
- NVIDIA Blog,AI Leaders Propose SAFE Guidelines for Cybersecurity Transparency:<https://blogs.nvidia.com/blog/open-secure-ai-alliance-contributions/>
- Linux Foundation,Open Models and Open Weights Are Foundational to Secure AI:<https://www.linuxfoundation.org/blog/open-models-and-open-weights-are-foundational-to-secure-ai>