
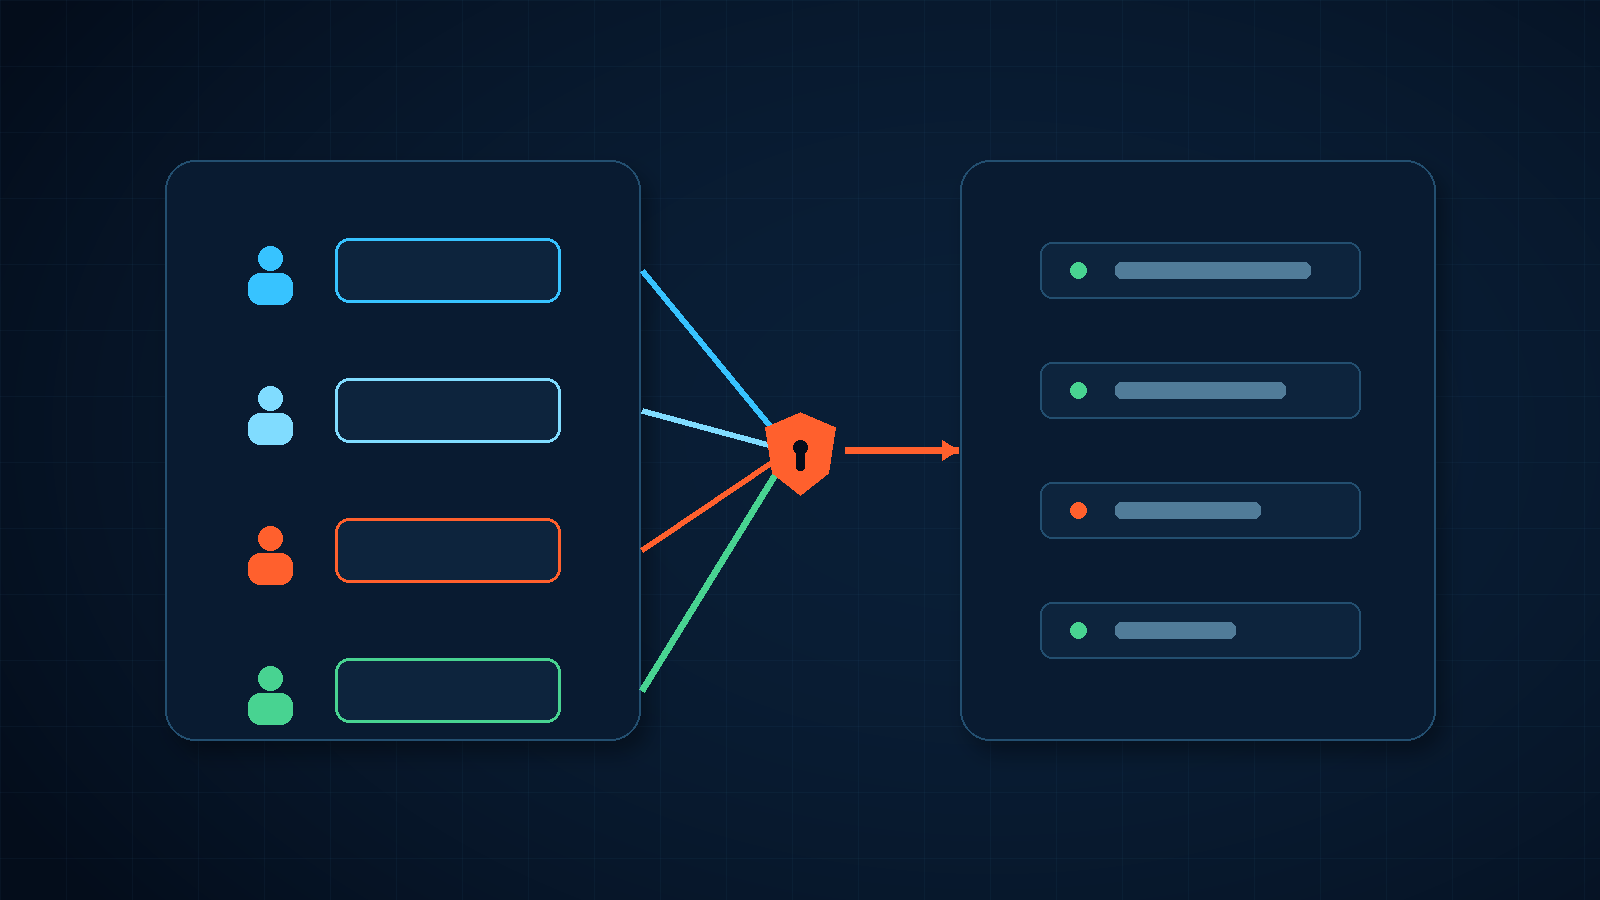
很多中小企業的郵箱后臺只有一個管理員賬號。老板、行政、IT 外包和臨時維護人員需要操作時,就把同一組賬號密碼互相轉發。平時看起來省事,真正出問題時卻會發現:誰改了轉發規則、誰刪除了賬號、誰調整了安全設置,日志里可能只剩同一個管理員名字。
這就是企業郵箱管理員賬號安全最容易被忽略的地方。風險不只在密碼會不會泄露,而在于企業把身份、權限、審計和應急恢復都綁在了一個共享入口上。
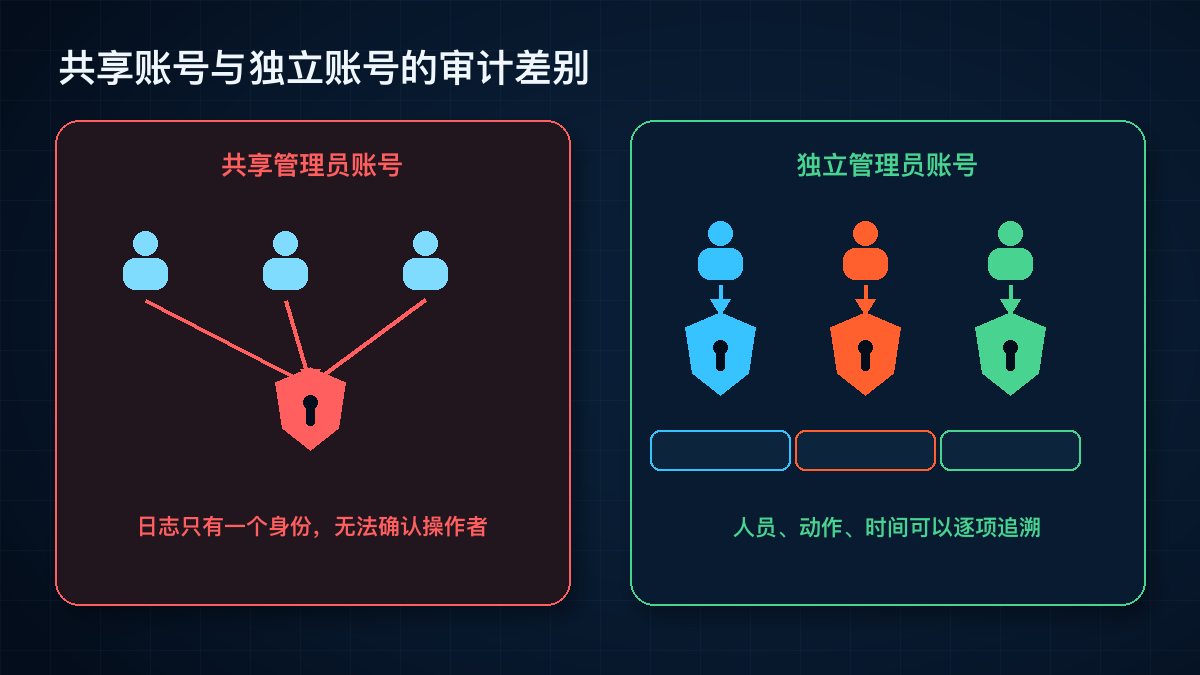
共用賬號會丟失操作歸屬
Google Workspace 的管理員安全建議要求不要讓多人共享管理員賬號,應給每位管理員獨立、可識別的管理賬號。如果多人都用同一個賬號登錄,審計日志就難以判斷具體操作由誰完成。
有人離職、外包合同結束或臨時維護完成后,企業也只能整體修改共享密碼。密碼一改,所有仍需使用的人都要重新接收;不改,又無法確認舊使用者是否仍保留登錄信息。
管理賬號與日常賬號應分開
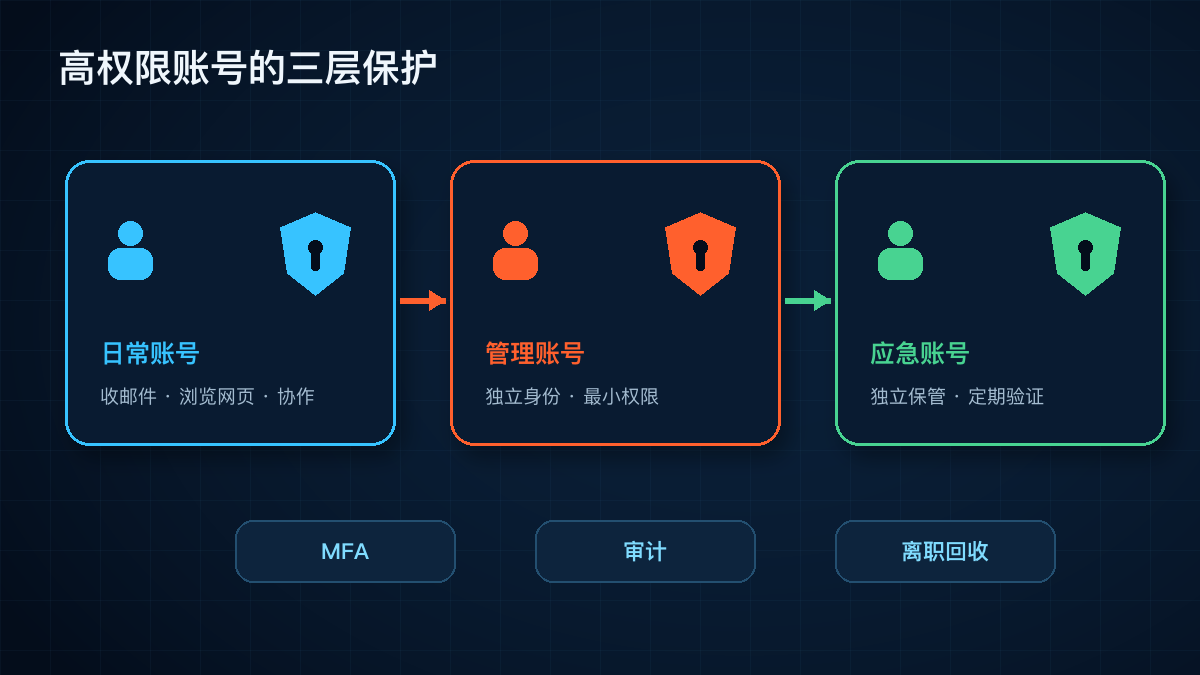
管理員同樣會收郵件、打開附件和訪問網頁。如果直接用最高權限賬號處理日常工作,一次釣魚、錯誤授權或瀏覽器會話泄露,影響可能擴大到用戶創建、密碼重置、轉發設置和安全策略。
Google 建議超級管理員分別使用管理賬號和日常賬號,并把普通任務委派給權限更小的角色。CISA 也建議分開普通賬號與特權賬號,并為特權訪問提供強認證與審計。
MFA 與獨立身份不能互相替代
CISA 建議中小企業優先為管理員賬號和處理敏感數據的員工啟用 MFA,并盡量采用抗釣魚方式。企業可根據平臺能力選擇安全密鑰、通行密鑰或受管理設備上的強認證。
MFA 證明登錄者掌握額外憑據,獨立賬號說明登錄者是誰。多人共享賬號即使啟用了 MFA,也不能自動恢復操作歸屬。
應急賬號需要獨立管理
正常管理員賬號全部不可用時,企業仍需進入關鍵平臺。Microsoft Entra 的應急訪問指南建議保留多個專門用于緊急情況的高權限賬號,限制日常使用,監控每次登錄,并定期驗證可用性。
應急入口應有明確保管人、啟用條件、使用記錄和事后檢查,不能成為另一個長期共享賬號。
五項落地檢查
- 列出郵箱、域名、云盤、備份和業務系統中的所有高權限賬號,記錄歸屬、權限、保管人和復核時間。
- 每名管理員使用可識別的獨立賬號;現有共享賬號先檢查依賴,再逐步退出日常使用。
- 日常郵件和辦公協作使用普通賬號,高權限賬號只用于管理動作。
- 檢查 MFA、備用驗證方式、恢復郵箱和保管設備,避免全部集中在同一個人或同一臺設備上。
- 明確應急賬號啟用條件、日志復核人和定期驗證計劃。
核心判斷:管理員賬號不能多人共用,是為了讓每一次高權限操作都對應到具體人員、具體權限和可復核記錄。
如需梳理郵箱、云平臺和關鍵業務系統的管理員賬號、MFA、離職回收與應急訪問,可以聯系煜企智能。我們會先核對現有平臺、賬號歸屬和高權限入口,再給出分步整改優先級。