草莓视频www.5.app-久久久久免费视频-午夜成人影视-青楼女人绝活免费观看电视剧完整版-欧美视频区-久久久久影视-97超碰资源-波多野结衣视频一区-午夜天堂精品-色播视频在线观看-91福利视频网-男女小黄文-95久久-嗯嗯嗯啊啊啊啊啊啊-911亚洲精选-欧美a网站-hdsexvideos日本少妇-亚洲图片 欧美-黄色片女人-毛片在线视频观看-男人桶女人鸡鸡-99精品综合-国产日韩欧美在线观看视频-国产二级一片内射视频播放-www国产成人-性生活二级片-亚洲伊人色欲综合网-香港三级电影院-免费观看的黄色-色电影网址

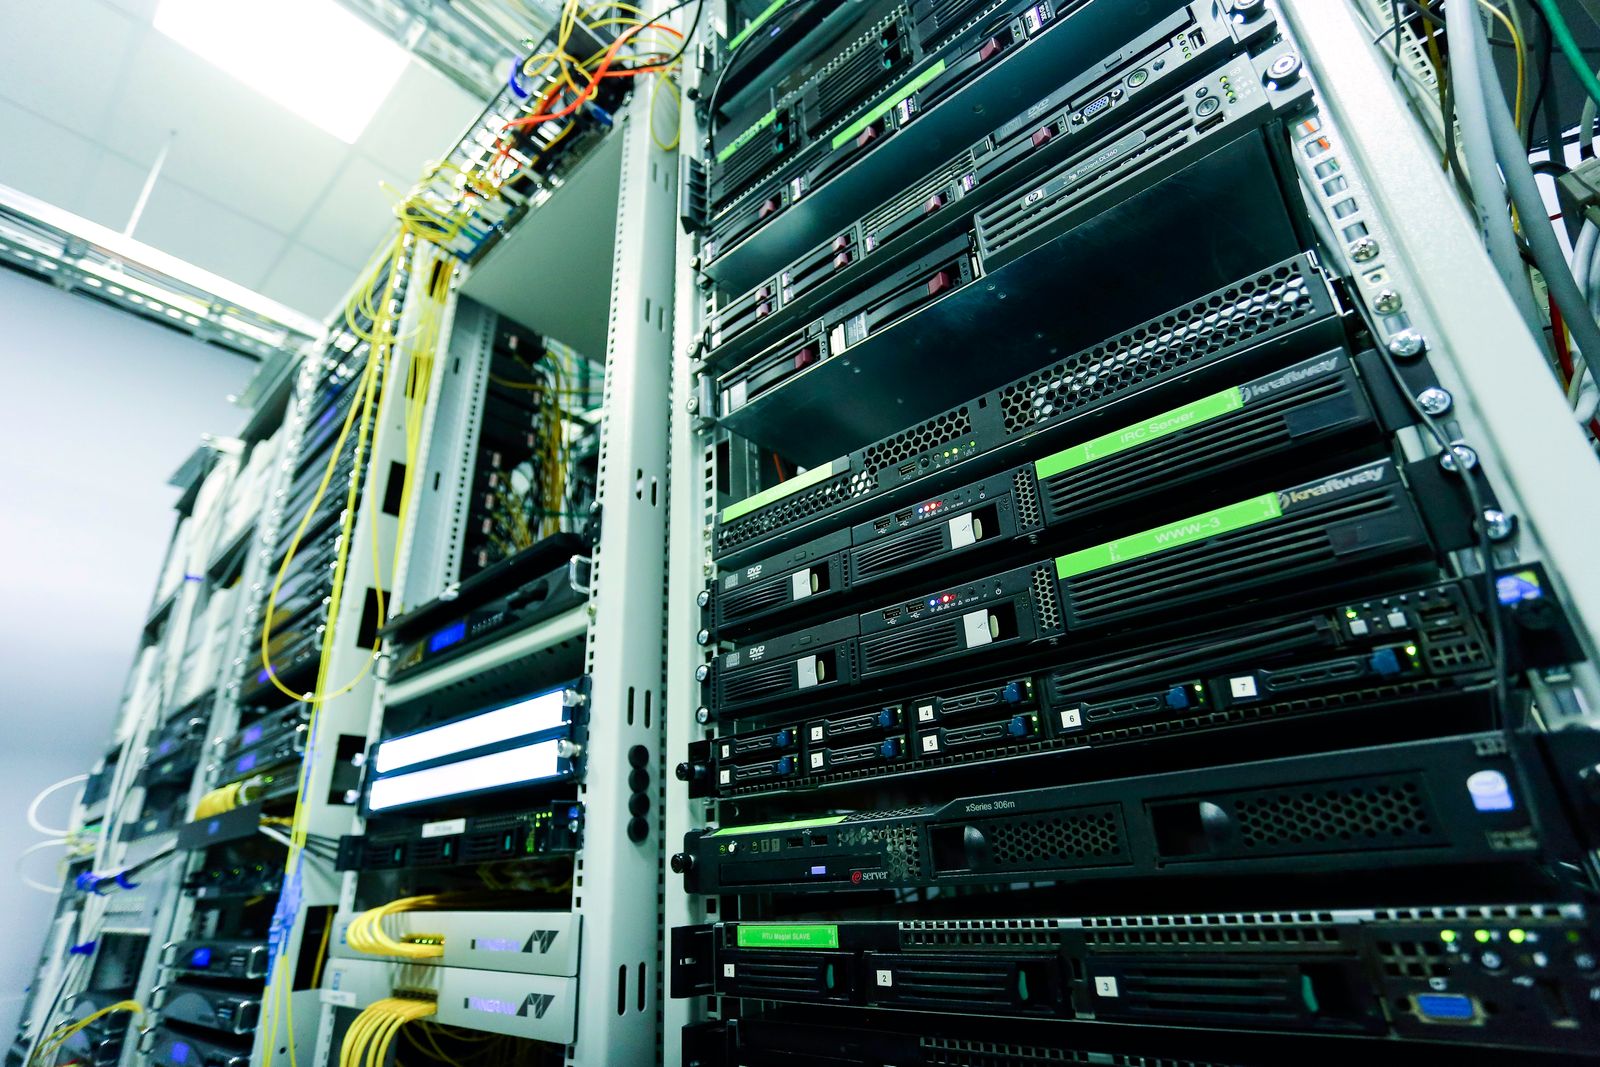
企業網絡設備機柜與防火墻部署環境

網絡設備選型 · 邊界安全實施

下一代防火墻

面向企業出口、分支互聯、數據中心及遠程 VPN,提供設備選型、策略梳理、實施遷移與運維交接。

選對設備,也選對部署方式。

產品選擇,先核對形態、接口與管理方式,再結合現有網絡、業務流量、策略范圍和擴展計劃確認型號。
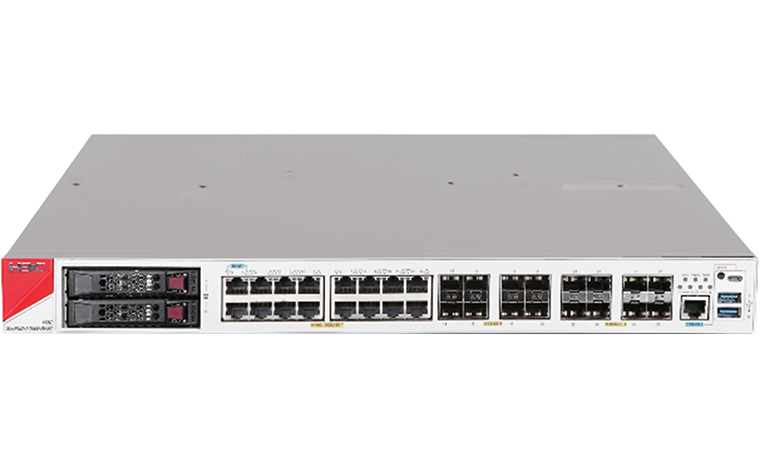
H3C SecPath F1000-AI-90 防火墻設備與前面板接口
H3C SecPath F1000-AI-90查看廠商產品資料

部署形態

桌面型、機架型或虛擬化形態,匹配分支、出口、數據中心或云環境。

接口與高可用

核對上聯類型、區域數量、旁路條件、雙機關系和現有鏈路。

管理與授權

確認策略管理、日志留存、遠程訪問和訂閱能力的實際范圍。

我們根據現有拓撲、設備清單和采購要求,協助比較主流廠商產品并確認報價范圍。頁面不以單一參數或單一品牌代替現場選型;最終型號與能力以正式產品資料和技術確認結果為準。

部署位置與關鍵能力

邊界清楚,策略才有依據。

辦公上網、分支互聯、數據中心、云資源和遠程辦公可能走不同路徑。先畫清出口、區域、應用和身份關系,再確定設備形態、接口、冗余和策略范圍。
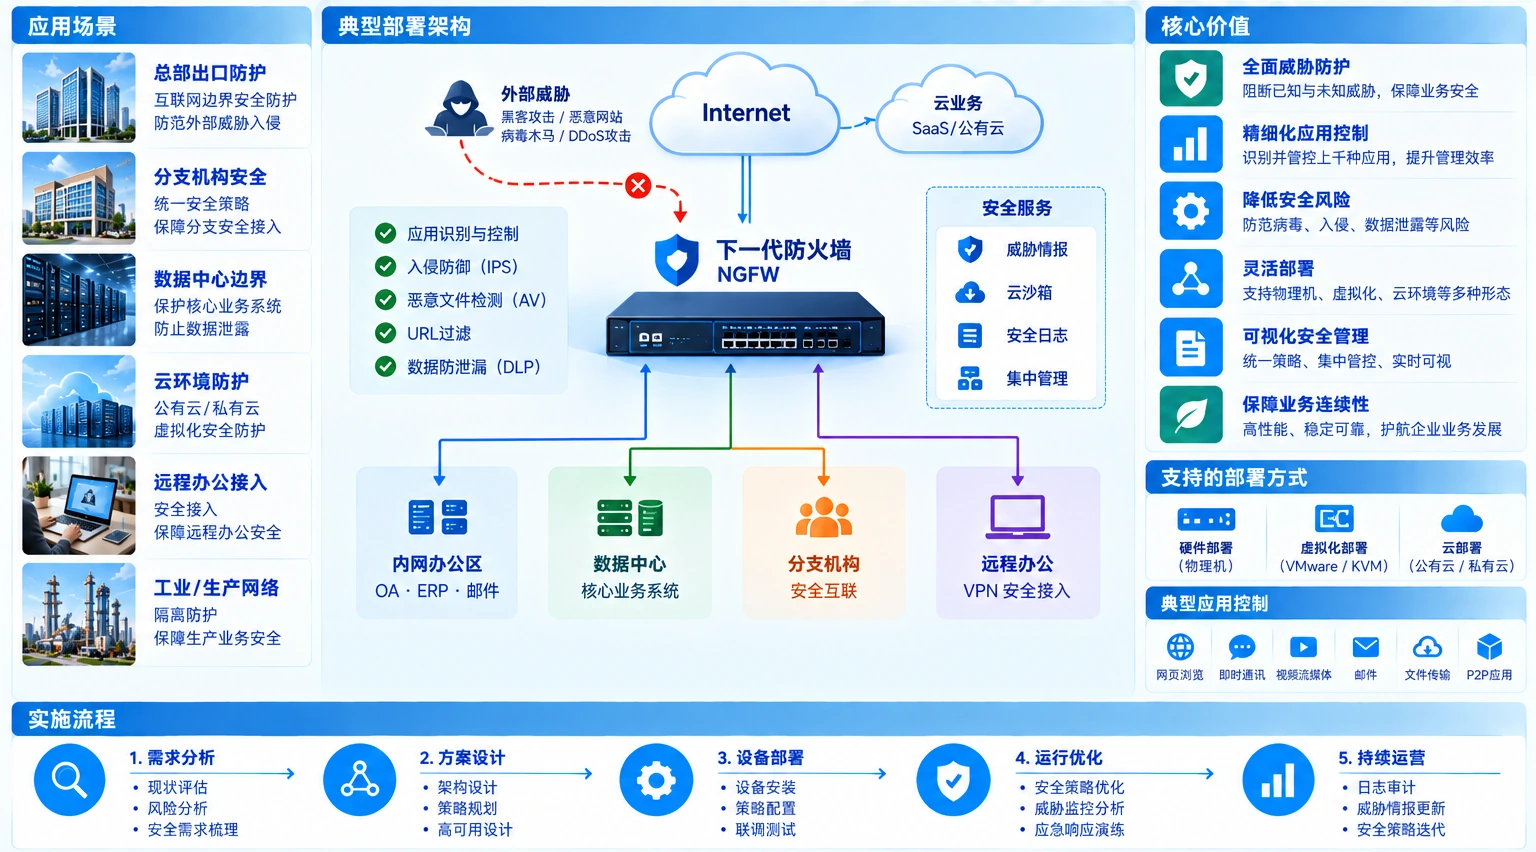
企業網絡邊界流量與日志審計路徑 EXTERNAL ACCESS POLICY BOUNDARY PROTECTED BUSINESS 互聯網出口 分支 / 遠程 VPN 外部訪問先識別來源 下一代防火墻 策略檢查 · NAT · VPN · 應用 / 身份 服務器區 云資源 獨立日志審計 放行 / 阻斷 · 命中記錄 ALLOW DENY AUDIT EXTERNAL ACCESS POLICY BOUNDARY PROTECTED BUSINESS 互聯網 / 分支 遠程 VPN · 來源識別 下一代防火墻 · 策略檢查 服務器區 云資源 獨立日志審計 命中 · 變更 · 復核記錄 ALLOW DENY AUDIT
下一代防火墻架構與實施流程示意圖
流程圖用于說明邊界防護、策略控制和實施步驟;具體規則與設備能力以項目核對為準。

規則、NAT、VPN
與日志一起設計。

應用 / 身份識別與訪問策略
區分業務、身份、區域、時間和例外條件。
NAT、VPN 與邊界控制
結合公網服務、分支互聯和遠程訪問確認路徑。
威脅防護與日志審計
按實際業務確定檢查范圍,讓命中和變更可復核。

實施與遷移,
從規則基線開始。

實施前整理原規則、對象、NAT、VPN 和業務路徑;上線時通過旁路觀察、試點、分批切換和回退窗口降低影響。
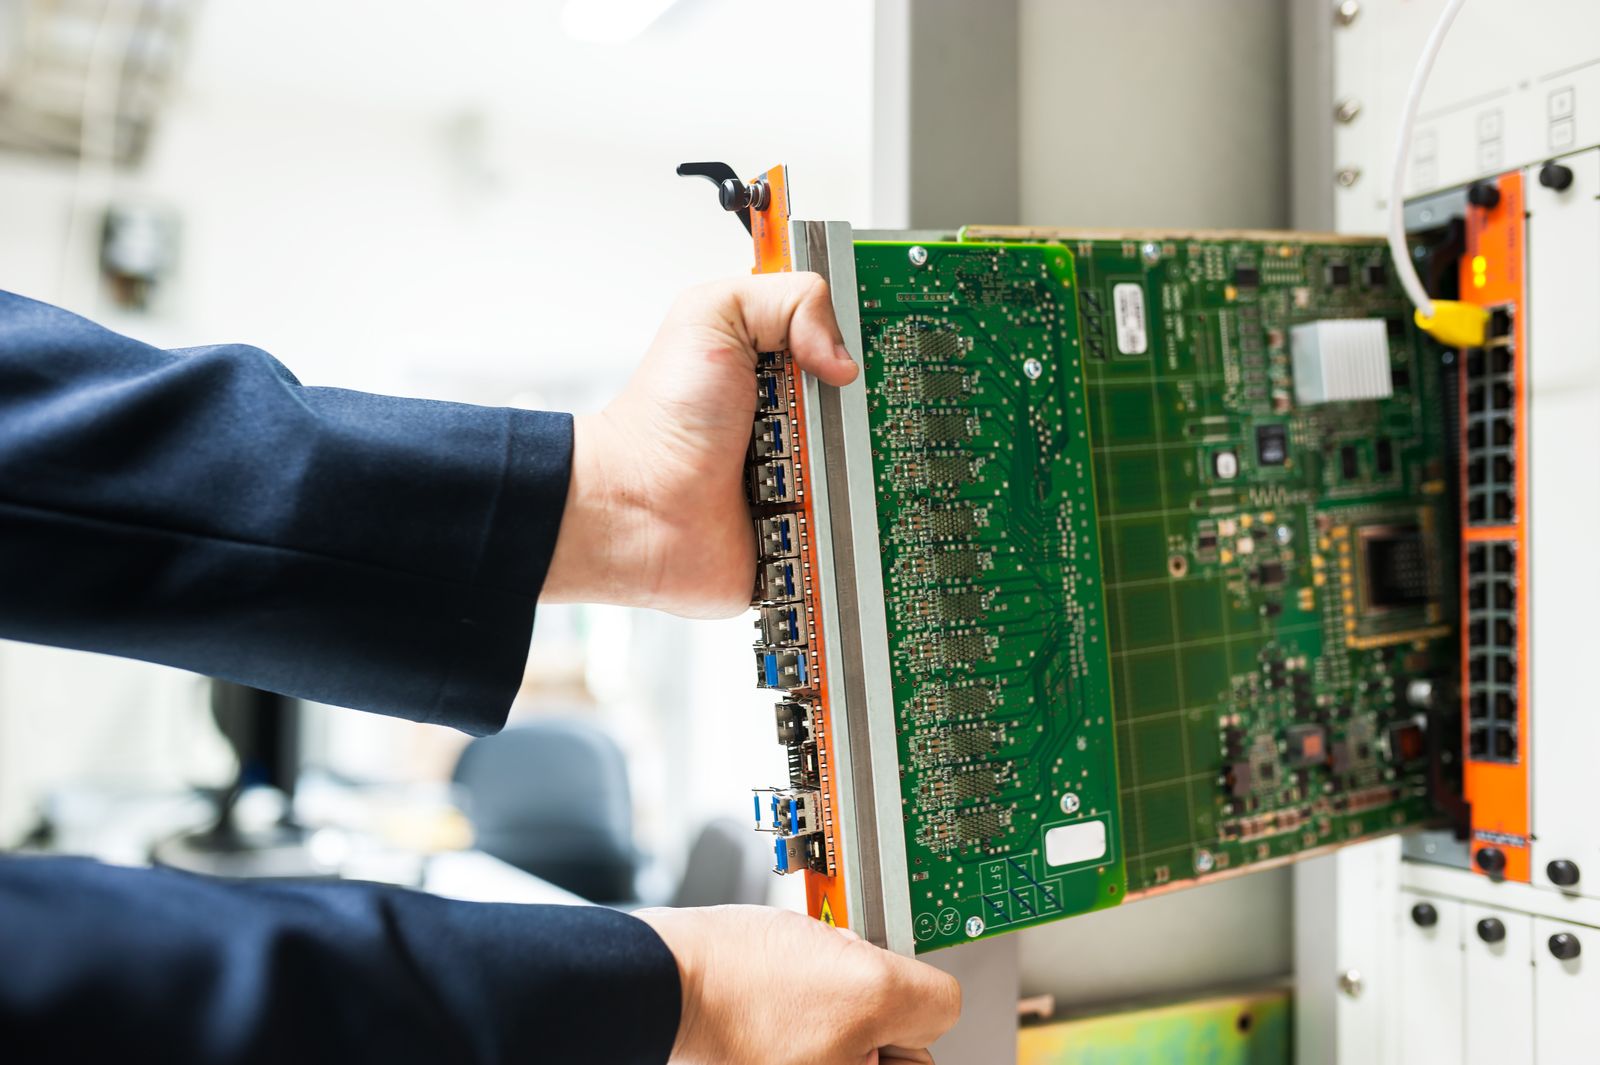
網絡設備板卡安裝與接口檢查
  1. 盤點

    整理現有拓撲、規則、對象、日志和依賴。

  2. 觀察

    識別真實業務流量、例外和未記錄路徑。

  3. 切換

    按試點、窗口和回退條件分階段遷移。

  4. 復核

    驗證訪問、威脅策略、日志和業務確認。

運維與交接,
讓調整有據可依。

每條規則都應說明目的、責任和下一次變更方式。后續調整時,運維可以先找到影響范圍,再決定放行、收緊或回退。

查看網絡與信息安全服務

防火墻交付后如何保持可維護?

保留對象、規則目的、命中情況、配置備份、變更記錄和復核方式,讓后續調整有依據。

  • 對象命名與規則說明
  • 策略命中與日志審計
  • 配置備份與變更記錄