
防火墻規則只加不刪?企業最后可能沒人說得清誰能訪問什么
不少企業的防火墻一開始并不復雜。后來上線新系統、開放供應商遠程維護、做臨時測試、搬遷服務器,每次都增加幾條放行規則。業務恢復了,臨時需求過去了,規則卻很少有人回來收尾。
幾年后,設備仍在正常運行,規則數量卻越來越多。誰申請的、對應哪個系統、是否還需要、出了問題找誰確認,答案可能散在聊天記錄和個人記憶里。最容易誤解的地方,是把“規則沒有報錯”當成“訪問邊界仍然清楚”。企業真正要管理的不是一串技術配置,而是誰可以從哪里訪問什么業務、為什么允許、允許多久,以及何時重新確認。
防火墻規則,本質上是業務權限
防火墻按照策略控制不同網絡或主機之間的流量。規則里看起來是源地址、目標地址、服務和動作,背后對應的卻是現實業務:某個分支訪問總部系統、供應商遠程維護設備、員工連接云服務,或者一套舊系統與新系統并行。
NIST 的防火墻指南強調,防火墻策略應根據組織風險、業務應用和需要允許的通信來建立,并在部署和變更后驗證規則是否按預期工作。換句話說,規則不該只回答“技術上放行什么”,還要能回答“業務為什么需要”。
如果一條規則沒有業務名稱、責任人、申請原因和期限,即使配置語法完全正確,企業也很難判斷它今天是否仍然合理。等到系統停用、供應商更換或網絡重構時,IT 人員只能選擇保留,避免誤傷未知業務。
臨時放行,最容易變成永久權限
規則積累通常不是某個人故意失管,而是一次次“先讓業務恢復”。項目上線前臨時開放測試服務,廠商維護時臨時允許遠程來源,新舊服務器遷移時兩邊同時放行,故障排查時又擴大訪問范圍。問題解決后,沒有明確的到期時間和回收責任,臨時規則就留了下來。
有些規則名稱只寫“測試”“臨時”或一個人名;有些申請單只說明要開通,沒有說明結束條件;還有些規則復制自舊設備,歷史背景已經找不到。時間越久,規則與真實業務的對應關系越弱。
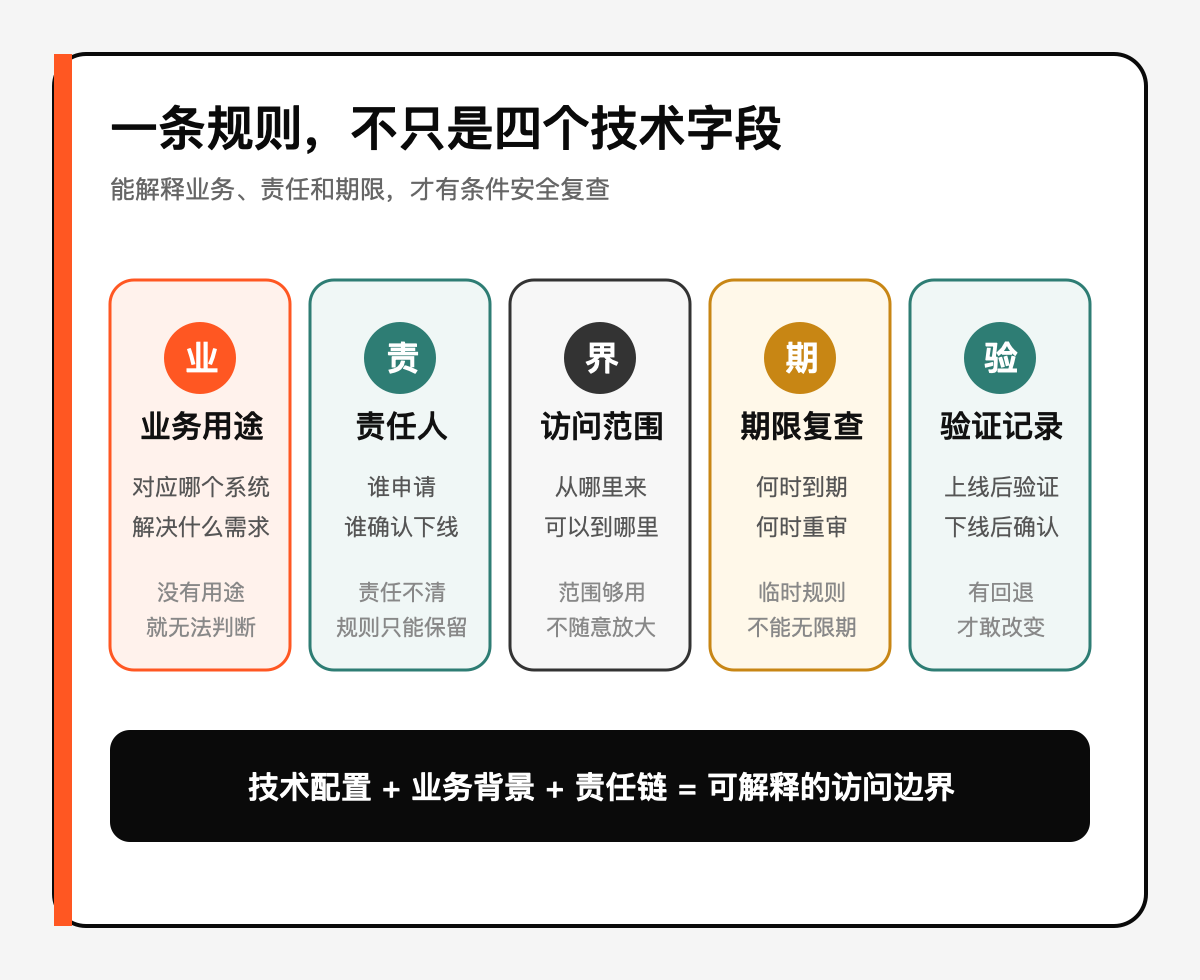
更穩妥的做法,是讓每條新增或修改規則至少帶上業務用途、系統負責人、來源與目標范圍、所需服務、申請時間、到期或復查日期,以及關聯的變更記錄。設備里的注釋可以簡短,但外部臺賬要能把技術規則重新翻譯成業務語言。
舊規則越多,企業越難判斷真實邊界
規則失去背景后,風險不只在于“可能多開了訪問”。更現實的問題是維護變得遲鈍:網絡調整時沒人敢刪,故障排查時難以判斷哪條規則在生效,安全事件發生時也要花更多時間確認哪些路徑本來就被允許。
CISA 的網絡加固指南建議使用路由訪問控制、防火墻和分段等方式,把不同用途的設備與系統分開,并建立正常網絡行為基線。對中小企業來說,這不一定意味著馬上采購更復雜的設備,而是先讓訪問關系與業務區域對應起來:辦公終端、服務器、訪客、設備網絡和外部維護,應當有清楚邊界。
規則數量本身不是唯一標準。復雜企業確實可能需要很多規則,簡單企業也可能因為一條過寬的放行留下問題。更重要的是,每條規則是否有明確用途,范圍是否做到夠用,變更是否留下記錄,停用后是否有人負責回收。
清理規則不能靠一次批量刪除
看到大量歷史規則后,最危險的動作不是繼續放著,也不是立刻批量刪除,而是在不了解業務的情況下做不可回退的改變。短期沒有流量,不一定代表規則永遠不用;某些月度、季度或災備場景可能很少出現。
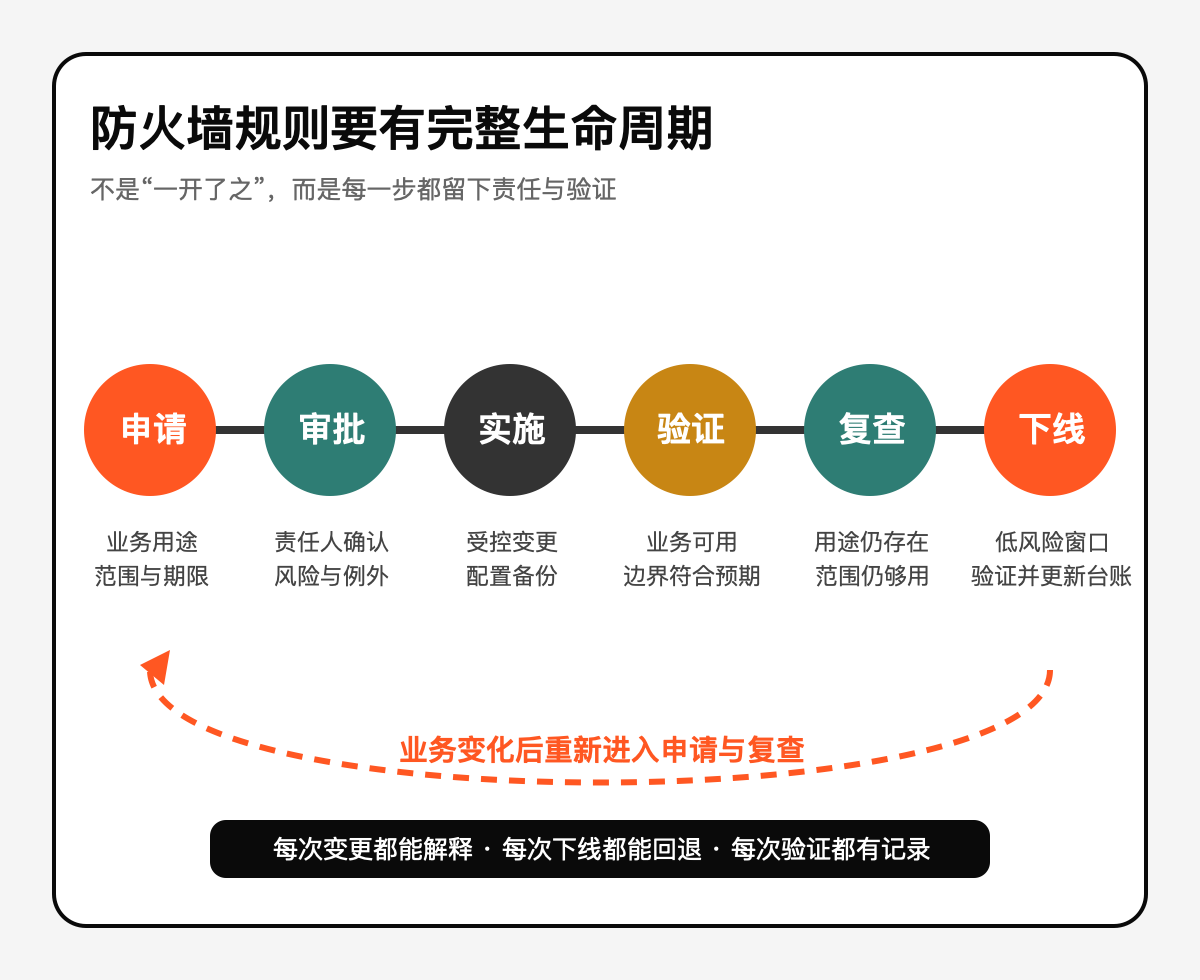
NIST 指南建議定期復查防火墻策略,檢查自上次復查以來的變更、變更者和背景,識別不再需要的規則,并通過審閱和測試確認規則集按預期工作。企業可以把復查拆成小批次:先補齊用途和負責人,再結合日志、系統清單與業務確認判斷候選規則;隨后在低風險窗口停用或收緊,保留配置備份與回退方案,最后驗證相關業務。
復查頻率沒有適合所有企業的統一答案。關鍵系統變化多、外部維護頻繁,復查就要更緊;業務穩定、規則少,也至少應在系統下線、供應商更換、網絡改造和重大權限變化時觸發檢查。
建議企業先完成 4 項檢查
- 建立最小規則臺賬。先從對外開放、跨網段訪問、供應商遠程和管理員入口開始,記錄業務、責任人、范圍、期限與變更編號。
- 標出臨時與未知規則。臨時規則必須有到期或復查日期;歷史背景不清的規則單獨列出,不在未確認時直接刪除。
- 按業務分批復查。把規則按系統、部門或網絡區域分組,結合日志和負責人確認實際用途,避免一次處理過多影響面。
- 用受控變更完成下線。先備份配置,選擇低風險窗口,明確驗證項與回退條件;停用后檢查關鍵業務,再更新臺賬和網絡圖。
我的看法是,防火墻真正的價值不是“規則越多越安全”,而是訪問邊界始終可解釋、可驗證、可回收。先把業務用途和責任關系補回來,再逐步收緊歷史權限,比追求一次性清空更穩。
如需梳理企業防火墻規則、網絡分區與外部訪問關系,可以聯系煜企智能,從規則用途、責任人、范圍、期限和變更記錄開始確定復查優先級。
資料來源
- NIST,SP 800-41 Rev. 1 Guidelines on Firewalls and Firewall Policy:<https://csrc.nist.gov/pubs/sp/800/41/r1/final>
- CISA,Enhanced Visibility and Hardening Guidance for Communications Infrastructure:<https://www.cisa.gov/resources-tools/resources/enhanced-visibility-and-hardening-guidance-communications-infrastructure>