
應用聲明
鏡像 / 副本 / 資源請求
kubectl 或交付工具提交
理解 Kubernetes
Kubernetes 是管理容器化應用的開源編排系統。企業描述應用鏡像、所需副本和資源條件;集群據此安排運行位置,并持續檢查實際狀態。它不替代應用開發,也不自動解決所有業務故障。
當應用頻繁發布、環境配置不一致、多個團隊爭用服務器時,統一的部署與資源規則開始有價值。業務數量不多、變化不頻繁的環境,則應先比較現有虛擬化方案與容器平臺的管理成本。
集群架構
控制平面負責協調,工作節點負責運行應用。用戶訪問應用時,通過對應的服務入口到達Pod,并不把API Server當成業務流量代理。下圖區分這兩條關系。
鏡像 / 副本 / 資源請求
kubectl 或交付工具提交
運行依賴 鏡像倉庫提供鏡像;CNI網絡連接Pod;需要持久化時按存儲方案提供卷。入口控制器、存儲插件和網絡策略支持需另行選型配置。
關系示意,不代表組件的物理數量或生產流量。高可用、恢復速度和數據保護取決于部署與應用設計;動線不表示實時監測數據。
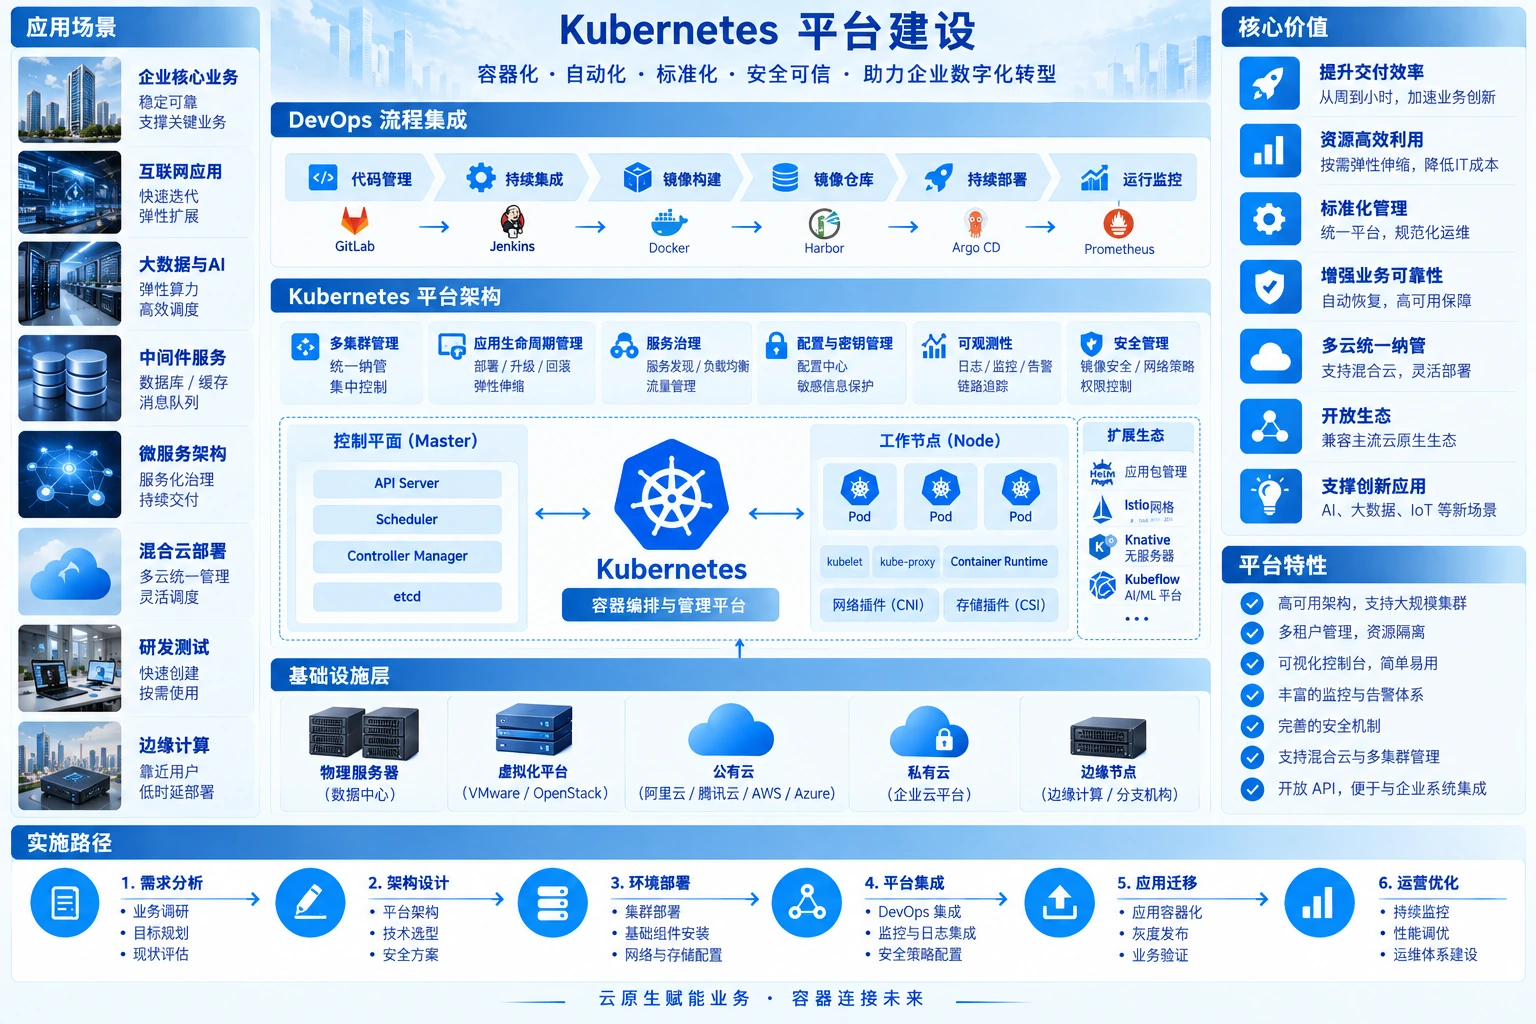
從鏡像到運行
固定運行環境與版本,區分鏡像、配置和業務數據。先驗證應用啟動、健康檢查及退出行為。
鏡像倉庫管理版本與訪問權限。構建、掃描和簽名等能力,按現有工具鏈接入。
設置就緒檢查、更新節奏與資源余量。發布過程中檢查真實業務,而不只看容器是否啟動。
結合日志、指標與告警觀察;回退應用版本時,還要確認數據庫和配置變更是否可逆。
平臺能否長期運行
規劃應用入口、服務發現、地址段和訪問邊界。生產、測試及不同團隊之間,用明確的權限與網絡規則隔離,不能只靠命名空間名稱。
識別無狀態與有狀態負載,核對存儲性能、掛載方式、備份及恢復流程。卷能重新掛載,不等于業務數據已具備獨立備份。
建立指標、日志、告警接收人與維護窗口。把節點維護、證書到期和集群升級納入日常操作,避免平臺只在部署當天可用。
從哪里開始
按項目交付相近的運行環境,設置配額和到期回收規則。重點是環境可重復,不是無限創建資源。
把版本發布、服務訪問和運行觀察串起來。微服務可以逐步遷入,不要求所有遺留系統同時改造。
結合混合云評估部署位置;容器化AI任務還需核對GPU驅動、設備接入和任務調度,不是給集群加卡即可完成。
常見問題
虛擬機提供相對獨立的操作系統運行環境;Kubernetes管理容器化工作負載的部署與運行。集群節點可以是物理服務器或虛擬機,兩者可配合使用,不是必須互相替代。
不是。需要評估操作系統、組件依賴、狀態與存儲、許可證、外部接口和運行方式。可以先選擇依賴清晰的試點應用;無法直接容器化的系統保留原環境或另行改造。
沒有。代碼管理、構建、鏡像倉庫、持續交付、日志告警與權限流程需要按現有工具鏈集成。圖中的GitLab、Harbor、Argo CD等是可選生態示例,不是每個集群的默認組件。
不能。補建Pod和重啟容器不等于恢復丟失的業務數據,也不能消除外部依賴故障。仍需設計副本、可用區或故障域、數據備份、恢復演練和應用側容錯。
圍繞現有應用與團隊工作方式,煜企開展集群規劃、節點與網絡存儲配置、容器平臺部署、發布工具集成和運行培訓。先選應用試點,再按驗證結果擴展平臺。
下一步 / 技術溝通
提供運行環境、發布頻率、應用依賴與管理難點,一起確認試點范圍和平臺建設順序。