
員工用公開 AI 改合同、總結(jié)客戶資料、整理會(huì)議紀(jì)要,確實(shí)很方便。問題是,復(fù)制進(jìn)去的不只是文字,還可能包含客戶姓名、聯(lián)系方式、報(bào)價(jià)、技術(shù)方案、未公開財(cái)務(wù)信息和內(nèi)部賬號(hào)線索。老板最容易誤解的是:工具能打開、員工有賬號(hào),就等于這份資料可以上傳。
真正需要判斷的是三件事:企業(yè)有沒有權(quán)利這樣處理數(shù)據(jù),資料是否超過完成任務(wù)所需的范圍,所用服務(wù)的規(guī)則、存儲(chǔ)和管理邊界是否符合企業(yè)要求。公開 AI 不是一律不能用,但“先上傳再說”也不應(yīng)成為默認(rèn)工作方式。
本文不替任何企業(yè)給出法律結(jié)論,而是提供一套低風(fēng)險(xiǎn)管理框架,幫助老板先劃清數(shù)據(jù)邊界,再?zèng)Q定哪些任務(wù)可以用、哪些必須換成批準(zhǔn)的企業(yè)工具或人工流程。
能登錄公開 AI,不等于獲得了數(shù)據(jù)授權(quán)
員工擁有某份合同或客戶表的工作訪問權(quán)限,通常只說明他可以為本職任務(wù)使用,不自動(dòng)代表可以把全部內(nèi)容交給另一個(gè)外部服務(wù)處理。個(gè)人信息保護(hù)法要求處理個(gè)人信息具有明確、合理目的,與目的直接相關(guān),并限于實(shí)現(xiàn)目的的最小范圍;處理個(gè)人信息還需要具備相應(yīng)的合法基礎(chǔ)。
數(shù)據(jù)安全法要求開展數(shù)據(jù)處理活動(dòng)的主體建立全流程數(shù)據(jù)安全管理制度,并對數(shù)據(jù)實(shí)行分類分級保護(hù)。生成式人工智能服務(wù)管理暫行辦法則要求服務(wù)提供者保護(hù)使用者輸入信息和使用記錄。這里不能倒推出“平臺(tái)承諾保護(hù),所以企業(yè)什么都可以上傳”。企業(yè)仍需要先判斷自己的處理目的、授權(quán)、合同約定和行業(yè)要求。
不同企業(yè)、不同數(shù)據(jù)和不同服務(wù)條款差異很大。涉及敏感個(gè)人信息、重要數(shù)據(jù)、保密義務(wù)、跨境或受監(jiān)管行業(yè)時(shí),應(yīng)由企業(yè)法務(wù)、數(shù)據(jù)保護(hù)或合規(guī)負(fù)責(zé)人按實(shí)際情況判斷,不能只靠一篇文章或員工個(gè)人理解。
先按影響分層,不要只按文件名判斷
“會(huì)議紀(jì)要.docx”既可能只是公開活動(dòng)安排,也可能包含客戶決策人、報(bào)價(jià)底線和下一步商務(wù)策略。文件名不能代表風(fēng)險(xiǎn)。更實(shí)用的辦法,是看內(nèi)容一旦被不當(dāng)訪問、留存或復(fù)用,會(huì)不會(huì)影響個(gè)人權(quán)益、客戶關(guān)系、合同義務(wù)、企業(yè)經(jīng)營或系統(tǒng)安全。
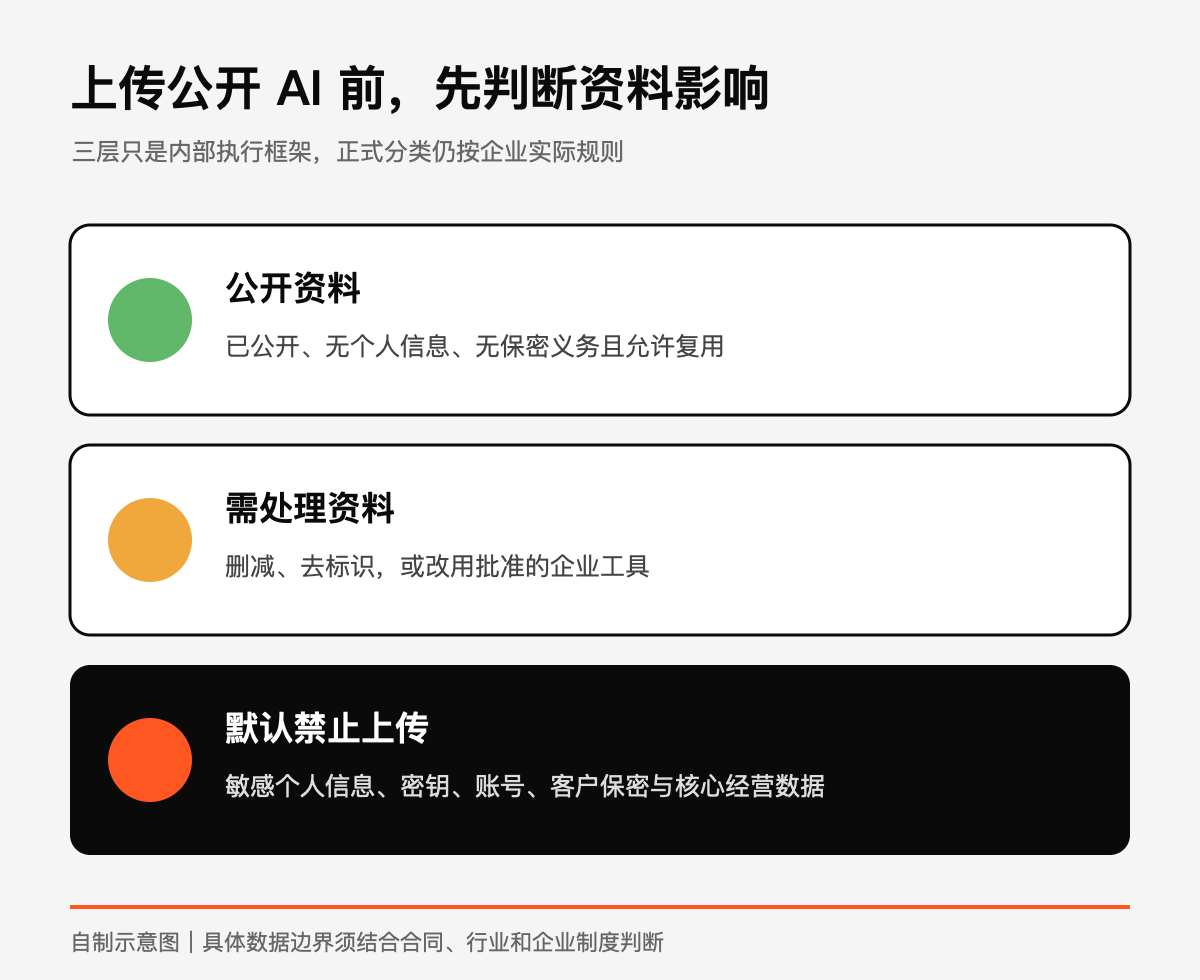
企業(yè)可以先建立三層內(nèi)部工作規(guī)則。綠色資料是已經(jīng)公開、無個(gè)人信息、無保密義務(wù)且允許復(fù)用的內(nèi)容;黃色資料需要?jiǎng)h減、去標(biāo)識(shí)或使用批準(zhǔn)的企業(yè)工具;紅色資料涉及敏感個(gè)人信息、密鑰、賬號(hào)、未公開價(jià)格、客戶保密內(nèi)容或核心經(jīng)營數(shù)據(jù),默認(rèn)不進(jìn)入公開 AI。
這三種顏色只是便于員工執(zhí)行的內(nèi)部框架,不是法律規(guī)定的統(tǒng)一分級。企業(yè)還應(yīng)結(jié)合數(shù)據(jù)安全法、個(gè)人信息保護(hù)法、合同、行業(yè)規(guī)則和自身數(shù)據(jù)目錄確定正式分類。真正重要的是讓員工在上傳前有一個(gè)可執(zhí)行的停止點(diǎn),而不是背復(fù)雜條文。
AI 可以處理任務(wù),不必拿走整份原始資料
很多工作只需要格式、結(jié)構(gòu)或表達(dá)幫助。例如改一段通用條款的語言,不必上傳完整合同;總結(jié)訪談主題,可以先去掉姓名、電話、公司名稱和具體報(bào)價(jià);生成表格公式,可以提供虛構(gòu)字段和樣例數(shù)據(jù)。
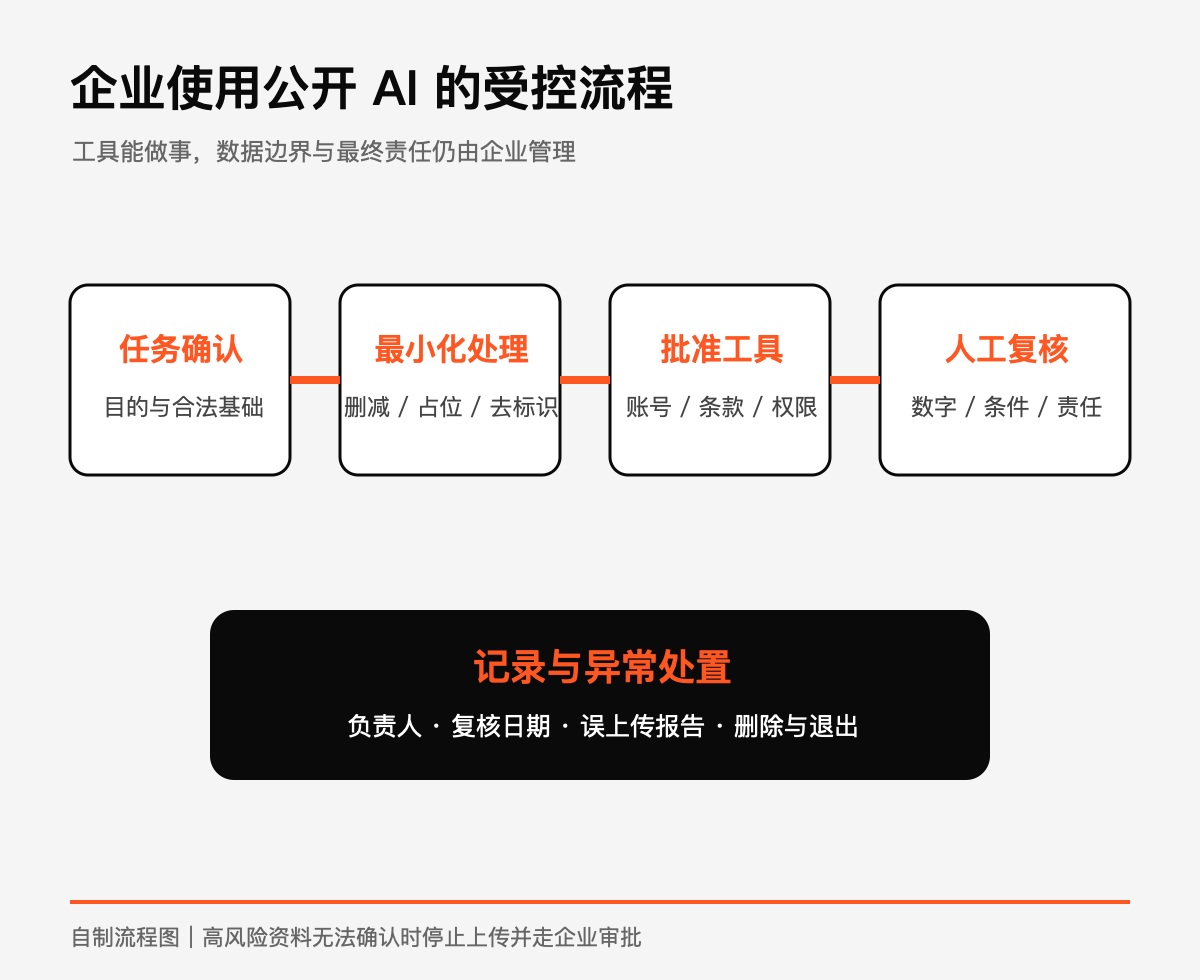
個(gè)人信息保護(hù)法提出最小范圍原則,也要求個(gè)人信息處理者采取分類管理、權(quán)限控制、加密或去標(biāo)識(shí)化等措施。對企業(yè)日常使用 AI 來說,可以把它翻譯成一句話:只給完成當(dāng)前任務(wù)真正需要的最少信息。能抽取片段就不交整份文件,能用占位符就不放真實(shí)身份,能在批準(zhǔn)環(huán)境完成就不轉(zhuǎn)到個(gè)人賬號(hào)。
去掉姓名不一定就完成了匿名化。客戶編號(hào)、具體項(xiàng)目、地址、職位和上下文組合起來,仍可能識(shí)別特定對象。去標(biāo)識(shí)后的對照關(guān)系也要受控保管。對于高風(fēng)險(xiǎn)資料,最穩(wěn)妥的動(dòng)作往往不是繼續(xù)加工,而是停止上傳并走審批。
工具審批要看條款、權(quán)限和退出方式
企業(yè)評估 AI 工具時(shí),不要只看回答質(zhì)量。還要看輸入是否用于改進(jìn)服務(wù)、數(shù)據(jù)保存多久、管理員能否控制賬號(hào)、員工離職后如何回收、是否支持企業(yè)協(xié)議、日志和刪除,以及服務(wù)區(qū)域是否帶來額外合規(guī)要求。NIST 的生成式 AI 風(fēng)險(xiǎn)管理資料也提醒,第三方生成式 AI 集成可能增加知識(shí)產(chǎn)權(quán)、數(shù)據(jù)隱私和信息安全風(fēng)險(xiǎn)。
同一品牌的個(gè)人版、團(tuán)隊(duì)版和企業(yè)版規(guī)則可能不同,條款也可能更新。審批結(jié)果應(yīng)寫清允許場景、禁止數(shù)據(jù)、使用賬號(hào)、復(fù)核周期和異常上報(bào)方式。不能只發(fā)一句“注意保密”,也不要把某次審批永久當(dāng)成有效。
AI 輸出還需要人工復(fù)核。合同、報(bào)價(jià)、客戶回復(fù)和制度文本可能被模型改掉數(shù)字、條件或責(zé)任表達(dá)。數(shù)據(jù)安全只是入口,業(yè)務(wù)責(zé)任仍在企業(yè)和最終審核人。
現(xiàn)在可以做的 4 個(gè)動(dòng)作
- 列出禁止上傳清單。先覆蓋密碼、密鑰、客戶保密資料、敏感個(gè)人信息、未公開報(bào)價(jià)和核心經(jīng)營數(shù)據(jù),并寫進(jìn)員工可見的規(guī)則。
- 給常見任務(wù)做最小化模板。明確合同潤色、會(huì)議總結(jié)、表格處理分別應(yīng)刪除什么、可以保留什么、何時(shí)必須停止。
- 只批準(zhǔn)明確版本和賬號(hào)。記錄服務(wù)類型、適用場景、負(fù)責(zé)人、復(fù)核日期和退出方式,不把個(gè)人賬號(hào)當(dāng)企業(yè)默認(rèn)工具。
- 保留人工審核與異常上報(bào)。合同、報(bào)價(jià)、客戶回復(fù)和制度材料必須由責(zé)任人核對;誤上傳時(shí)有立即停止、報(bào)告和處置路徑。
我的判斷是,企業(yè)不必因?yàn)閿?shù)據(jù)風(fēng)險(xiǎn)完全放棄 AI,也不該把邊界交給員工臨場猜。先把禁止數(shù)據(jù)、最小化方法、批準(zhǔn)工具和最終審核寫清楚,AI 才是受控的工作工具,而不是新的資料出口。
如需把合同、報(bào)價(jià)、客戶資料等流程調(diào)整為受控的企業(yè) AI 或本地化自動(dòng)化方案,可以聯(lián)系煜企智能,先確認(rèn)數(shù)據(jù)邊界、審批節(jié)點(diǎn)和人工復(fù)核責(zé)任。