
企業擔心路由器、交換機或防火墻損壞,提前準備備用設備是合理的。但設備在倉庫里,不代表發生故障時就能恢復原來的業務狀態。
真正容易缺失的是現網配置:上網線路對應哪個端口、不同網段如何互通、辦公與訪客 Wi-Fi 如何隔離、VPN 與訪問控制規則由誰確認。如果這些信息只存在原設備或個人記憶里,備機解決的只是“有沒有硬件”,沒有解決“能不能恢復”。
設備能夠啟動,不等于企業網絡已經恢復
網絡設備接通電源和網線后,只能證明硬件能夠運行。企業網絡中的線路參數、內外網劃分、無線網絡、訪問控制、VPN 與端口規則,通常還依賴設備當前配置。
NIST 的配置管理要求把當前基線配置納入控制,并在系統組件安裝或變更后更新。設備廠商的備份恢復文檔也會把配置文件用于遷移、故障恢復或回到已知狀態。兩類資料共同說明:企業需要恢復的不只是硬件,還有經過確認的配置狀態。
不同品牌、型號、軟件版本和授權條件的恢復方式可能不同。舊設備導出的配置不一定能原樣導入任何新設備。因此,企業應同時保留配置文件、設備兼容條件和恢復說明。
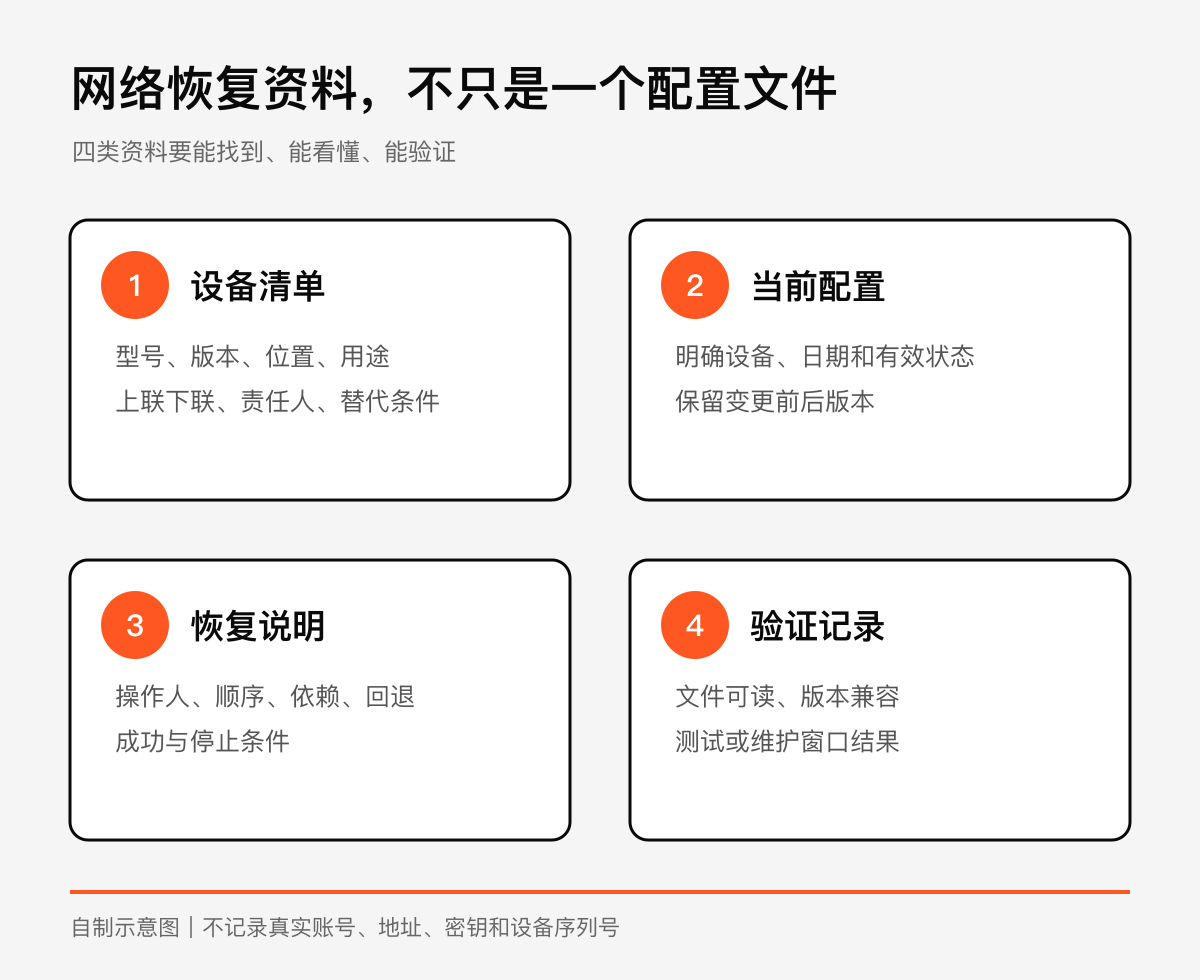
網絡設備恢復需要四類資料
設備清單與替代條件
至少記錄設備用途、品牌型號、所在位置、軟件版本、上聯和下聯關系、責任人,以及備用設備需要滿足的接口和授權條件。
不要把管理密碼、真實 IP 或密鑰直接寫進普通設備臺賬。敏感內容應進入受控的憑據或配置保管位置,并限制訪問權限。
最近一次有效配置
配置備份需要標明設備、日期和有效狀態。重大變更前保留可回退版本,變更完成并驗證后再保存當前版本。舊版本可以歸檔,但不要與當前有效版混在同一個無說明目錄里。
恢復順序與外部依賴
一套企業網絡往往包含出口、防火墻、核心交換和無線設備。只有單個配置文件,接手人員仍可能不知道應該先恢復哪一層,也可能遺漏線路賬號、證書、授權和外部服務。
恢復說明不必寫成復雜手冊,但應寫清誰可以操作、先做什么、依賴什么、成功現象是什么,以及失敗時如何停止和回退。
最近一次驗證記錄
“導出成功”只能證明產生了文件,不代表文件一定可恢復。企業可以按風險選擇檢查方式:確認文件可讀、核對設備與版本兼容性、在測試設備演練,或在維護窗口由技術人員驗證。
暫時沒有條件執行恢復測試時,也應明確記錄“已經導出,但尚未完成恢復驗證”,不要把導出和可恢復混為一談。
配置文件應與原設備分開保管
如果配置只保存在原設備里,設備損壞、重置或管理賬號不可用時,文件可能無法取得。至少應有一份配置位于受控的外部位置,并明確保管人和緊急授權方式。
配置文件可能暴露設備、網絡結構或賬號憑據信息,不應隨手發送到工作群、個人郵箱或公開云鏈接。供應商或維護人員變更時,也要同步檢查配置文件和憑據的訪問權限。
企業可以使用外包維護,但關鍵恢復資料的歸屬和取用流程仍應由企業掌握,避免恢復能力只依賴某一家供應商或某一位員工。
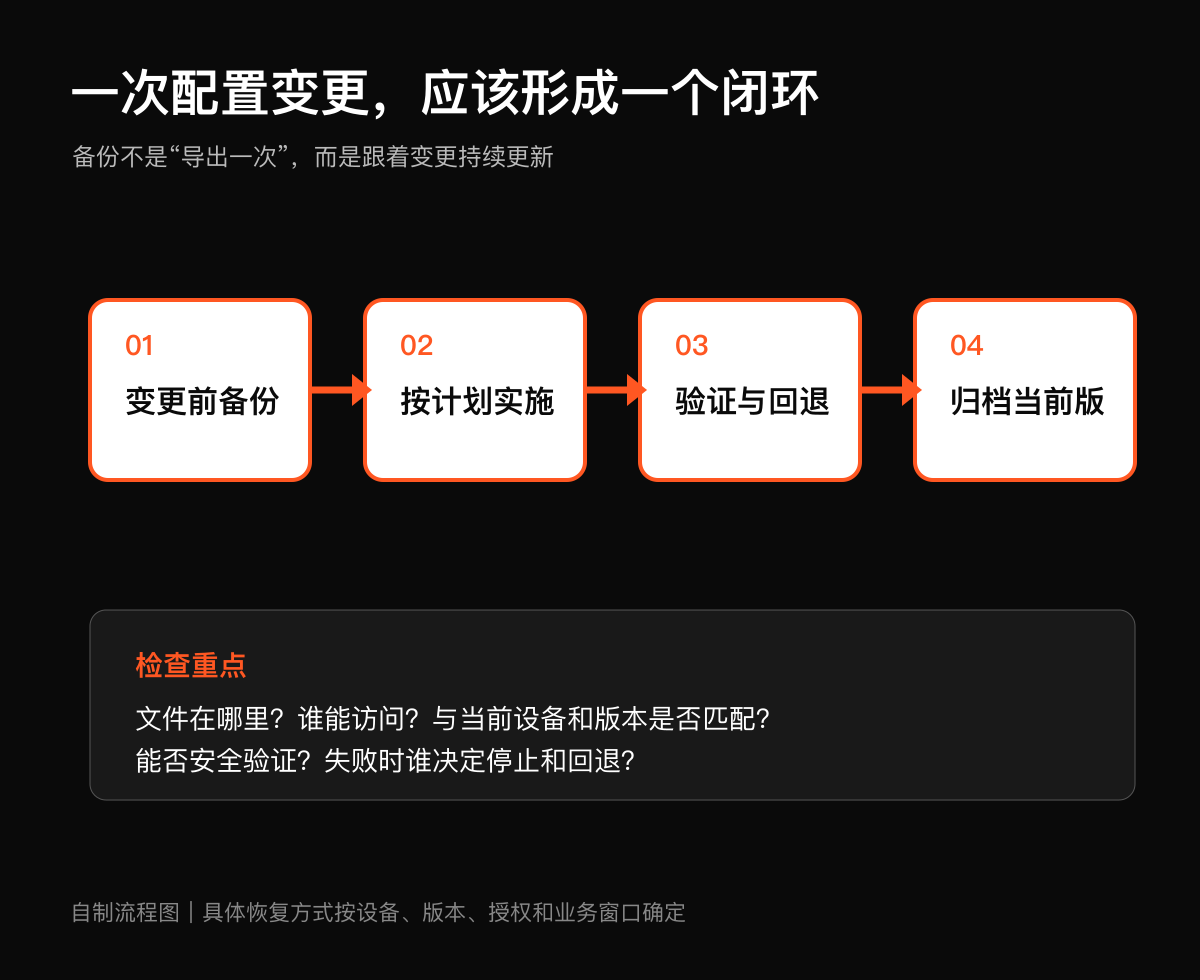
企業現在可以執行的四項檢查
- 盤點關鍵設備。 列出出口路由器、防火墻、核心交換和無線控制等會影響全網的設備,寫清型號、位置、版本、責任人和替代條件。
- 建立變更前后備份。 重大變更前保存可回退版本,驗證通過后再保存當前版本,并采用統一文件命名。
- 把文件存放在受控外部位置。 與原設備分開保管,限制訪問,不在普通臺賬中記錄密碼、密鑰、真實地址或客戶資料。
- 執行低風險恢復檢查。 優先在測試設備或維護窗口驗證;暫時不能測試時,至少核對文件完整性、設備兼容、恢復順序、線路資料和授權依賴。
備用設備仍然有價值,但它只是恢復鏈條中的一環。企業更完整的準備應同時覆蓋設備、配置、人員和驗證,才能在故障發生后減少重新摸索網絡的時間。
如需梳理企業現有路由器、交換機、防火墻、配置備份和故障恢復資料,可以聯系煜企智能,根據現有設備與業務范圍確認檢查重點和整改優先級。