
01為什么需要內網安全管控
內網不能只靠一道邊界
員工電腦、訪客設備、打印機、服務器和樓宇終端都可能同時出現在企業網絡里。出口防火墻能控制邊界,卻無法單獨說明內部訪問是否符合身份、設備和業務條件。
先把對象、區域、資源和責任對齊,再決定準入、分區、授權和審計,策略才有落點,異常也才有回到現場的路徑。
邊界之外仍有內部訪問
出口防火墻能看住外部邊界,卻不能單獨回答員工、訪客、打印機和服務器之間的內部訪問是否合理。
身份與終端狀態要一起判斷
認證確認“是誰”,終端狀態說明“用什么設備、是否滿足條件”;兩者都不能直接替代授權。
分區策略必須落到業務資源
辦公、服務器、管理、訪客和特殊終端需要可解釋的區域邊界,再決定允許、隔離、告警或例外。
異常之后還要能復盤處置
把用戶、終端、IP、資源、動作、時間和策略結果關聯起來,才有繼續排查、回退和調整的依據。
02身份、終端與訪問關系
讓內網訪問有序可控
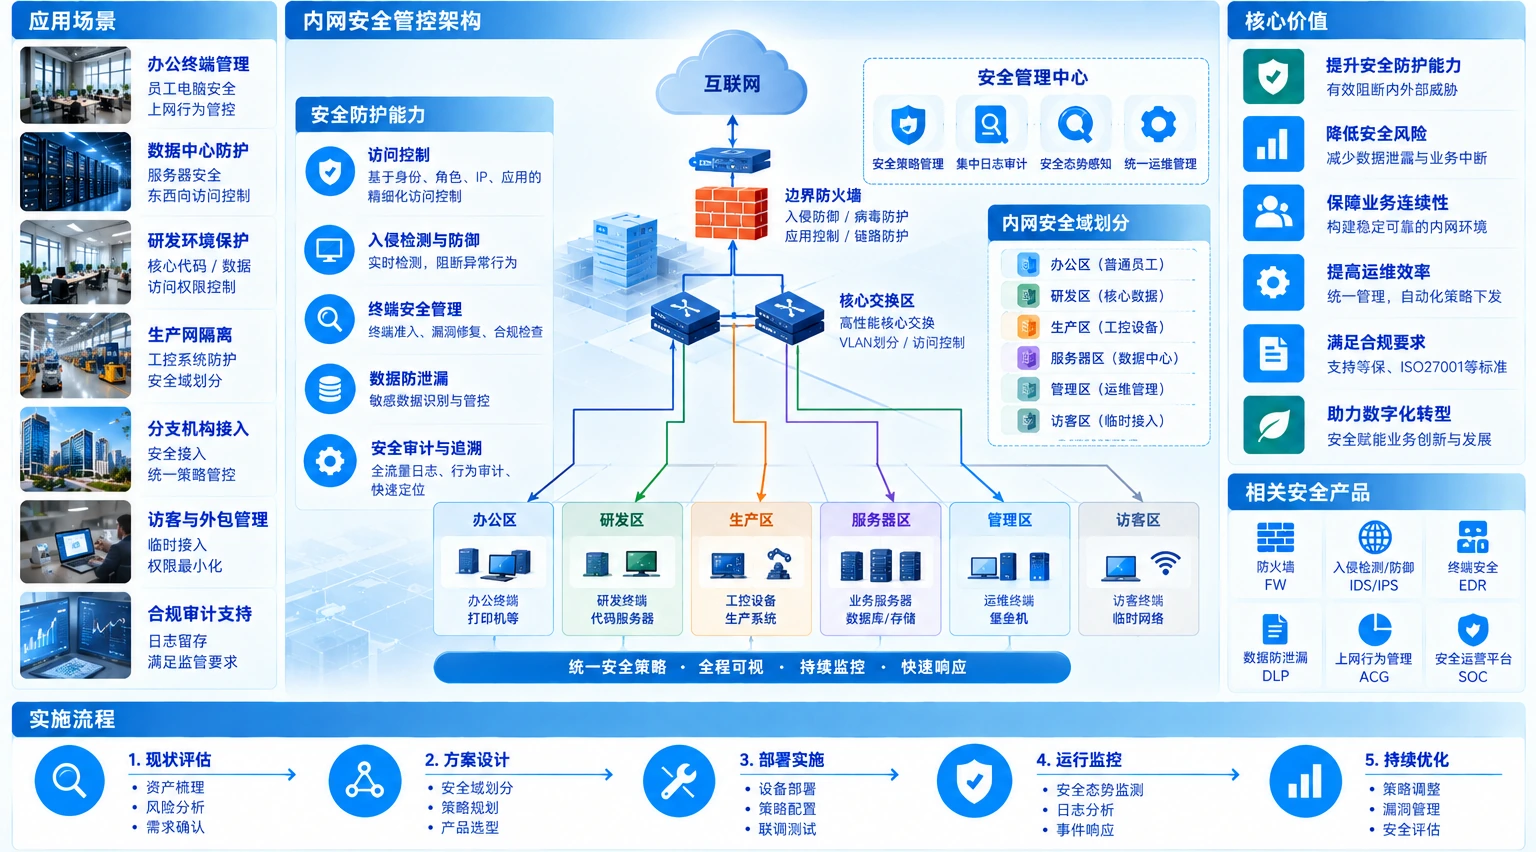
認證用于確認主體,終端狀態提供接入條件;準入和分區策略決定訪問邊界,資源授權決定能做什么。策略控制臺獨立維護規則、例外與變更,日志和處置留下可復核證據。
用戶和終端進入身份與終端狀態判斷,再經過準入與網絡分區訪問被授權的業務資源;策略控制臺獨立連接身份、分區和日志處置關系。
03煜企如何參與
煜企能為客戶做什么
把現狀盤點、設備與軟件選型、部署、試點和交接放在一份實施范圍里,按真實用戶、終端、區域和資源逐步驗證。
現狀盤點與資產范圍
梳理用戶、終端、軟件、網絡區域、關鍵資源、已有策略和日志來源,先確認哪些對象在本次管控范圍內。
設備與軟件選型、供貨
結合身份源、終端類型、交換網絡、管理平臺和維護條件,協助設備與軟件選型、報價和供貨銜接。
準入、分區與訪問策略
把身份、終端狀態、區域、資源、外設和例外條件整理成可執行的策略矩陣,并明確變更責任。
部署策略與系統聯調
完成平臺、網絡、終端、目錄、日志與告警的配置關聯,驗證認證、授權和策略命中之間的實際關系。
試點、觀察與回退
先選代表性區域、用戶和終端試點,觀察業務訪問、隔離、例外與告警,再按確認的條件擴大范圍。
測試、培訓與按約維護
交付測試記錄、操作培訓、事件處理路徑和維護邊界,按約支持后續策略調整與運行復核。
05常見問題
先把內網控制的邊界說清楚
內網安全管控和邊界防火墻有什么區別?
邊界防火墻主要處理出口、入口和流量邊界;內網安全管控還要關聯用戶身份、終端狀態、內部區域、資源授權和行為日志。兩者職責不同,需要按實際邊界一起核對。
認證通過后就一定能訪問資源嗎?
不一定。認證用于確認訪問主體,授權還要結合終端狀態、網絡區域、資源、時間、業務需要和策略結果判斷;檢測結果也不等于萬能阻斷。
怎樣降低策略上線對辦公的影響?
先做資產和業務訪問基線,再選擇代表性區域試點,保留例外、觀察和回退條件,按測試結果逐步擴大策略范圍。
開始討論
從現有資產和訪問關系開始
告訴我們用戶、終端、關鍵資源、網絡區域、現有安全設備和維護窗口,一起確認盤點、試點、測試與交接邊界。